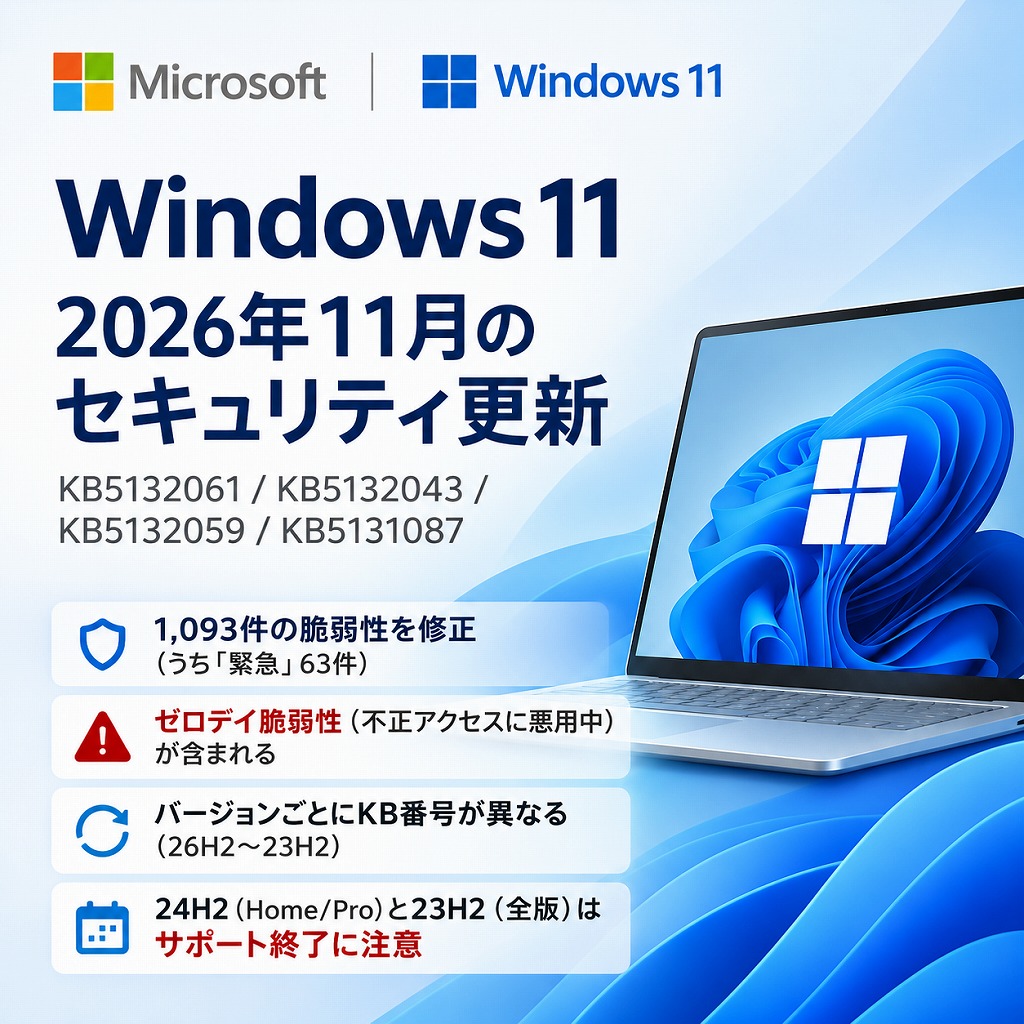
日本時間2026年11月11日(米国時間11月10日)、マイクロソフトから2026年11月の月例セキュリティ更新プログラム(Windows11 update)が一斉に配信されました。
今回のアップデートは、単なる毎月の定期メンテナンスではありません。合計1,090件を超える膨大な数の脆弱性(セキュリティの弱点)が修正されており、その中にはすでに実際のサイバー攻撃で「不正アクセス」に悪用されているゼロデイ脆弱性も含まれています。
さらに、最新の「Windows 11 バージョン 26H2」や「25H2」をお使いの方だけでなく、旧バージョンを使っている方にとっても「サポート終了(EOS)」が絡む極めて重要な分岐点となるアップデートです。
「自分のパソコンにはどの更新プログラム(KB番号)が入るの?」「アップデートして不具合は出ない?」と不安に感じている方も多いのではないでしょうか。
この記事では、マイクロソフト公式のセキュリティレスポンスセンター(MSRC)の発表をベースに、2026年11月のセキュリティ更新の全貌や、「KB5132061」「KB5132043」「KB5132059」「KB5131087」それぞれの違い、そして私たちが今すぐ取るべき不正アクセス対策まで、専門用語をかみ砕いてわかりやすく解説します。
 ポチップ
- 【結論】2026年11月のWindows11 update(セキュリティ更新)で絶対に押さえるべき4つのポイント
- バージョン別!11月の更新プログラム一覧(KB5132061 / KB5132043 / KB5132059 / KB5131087)
- 【不正アクセス警告】2026年11月のセキュリティ更新で修正された重大な脆弱性とは?
- セキュリティだけじゃない!KB5132061(26H2・25H2等)の不具合修正と新機能
- 2026年11月のWindows11 updateによる不具合情報と注意点
- 初心者でも迷わない!Windows11のバージョン確認と安全なアップデート手順
- よくある質問(FAQ)|KB5132061が表示されない・終わらない時は?
- 2026年11月のセキュリティ更新を適用して不正アクセスを防ごう
【結論】2026年11月のWindows11 update(セキュリティ更新)で絶対に押さえるべき4つのポイント
時間がない方のために、まずは今回の2026年11月セキュリティ更新で絶対に知っておくべき重要ポイントを4つに絞ってお伝えします。
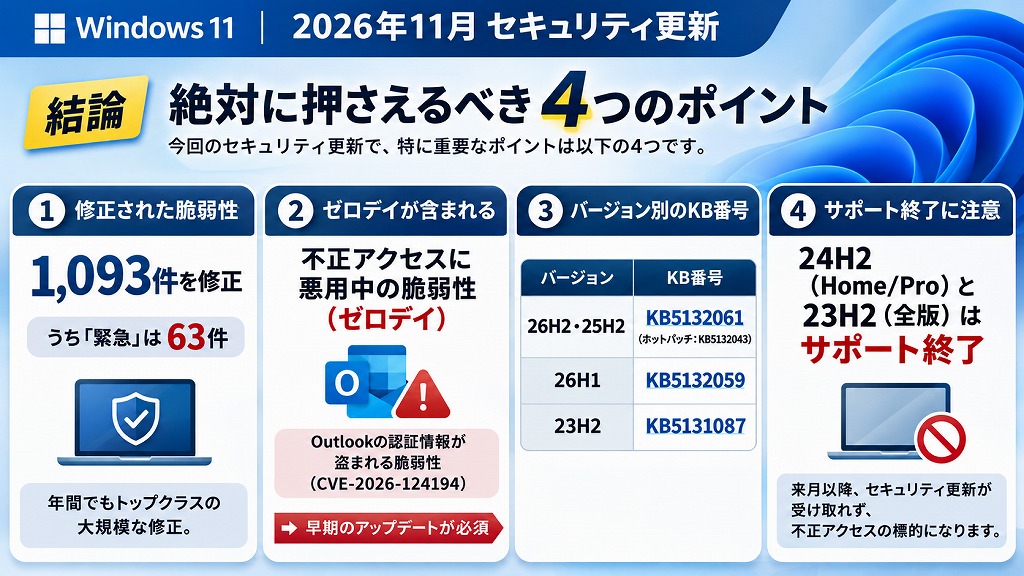
- 1,093件の脆弱性を修正(うち深刻度「緊急」が63件): 10月に続き、年間でもトップクラスの大規模なセキュリティ修正が実施されました。
- 不正アクセスに悪用中の脆弱性(ゼロデイ)が含まれる: Outlookの認証情報が盗まれる脆弱性(CVE-2026-124194)がすでに攻撃者に悪用されており、早期のアップデートが必須です。
- お使いのバージョン(26H2〜23H2)でKB番号が異なる: 主力の26H2・25H2向けは「KB5132061」(ホットパッチは「KB5132043」)、26H1向けは「KB5132059」、23H2向けは「KB5131087」が配信されています。
- バージョン24H2(Home/Pro)と23H2(全版)のサポート終了に注意: 対象外のバージョンを使い続けると、来月以降セキュリティ更新が受け取れなくなり、不正アクセスの格好の標的になります。
それぞれの詳細について、順番にわかりやすく紐解いていきましょう。
バージョン別!11月の更新プログラム一覧(KB5132061 / KB5132043 / KB5132059 / KB5131087)
「Windows11 update」と一口に言っても、現在お使いのWindows 11のバージョンやエディション(Home、Pro、Enterpriseなど)、そして企業の管理方式によって、配信される更新プログラムの番号(KB番号)が異なります。
2026年11月に配信されたWindows 11向けの主要な4つの更新プログラムを一覧表にまとめました。
| 更新プログラム(KB番号) | 対象のWindows 11バージョン | 更新後のOSビルド番号 | 配信の特徴・注意点 |
| KB5132061 | 26H2 / 25H2(全エディション) 24H2(Enterprise / Educationのみ) | 26300.9974 (26H2) 26200.9974 (25H2) 26100.9974 (24H2) | 一般・法人向けのメイン累積更新プログラム(再起動が必要) |
| KB5132043 | 26H2 / 25H2 / 24H2 (ホットパッチ有効環境) | 26300.9911 (26H2) 26200.9911 (25H2) 26100.9911 (24H2) | 法人向けの再起動不要(ホットパッチ)更新プログラム |
| KB5132059 | 26H1(全エディション) | 28000.3501 | 特定デバイス(次世代Arm搭載機など)向け26H1の累積更新 |
| KB5131087 | 23H2(Enterprise / Educationのみ) | 22631.7711 | 23H2向けの最終セキュリティ更新(Home/Proは終了済) |
「自分のパソコンにどのKB番号が当てはまるのかわからない」という方のために、4つのプログラムの役割を詳しく解説します。
① KB5132061:最新「26H2」「25H2」および一部「24H2」向けのメイン更新
現在、最も多くのWindows 11ユーザーに配信されているのが「KB5132061」です。最新のWindows 11 バージョン 26H2および25H2のすべてのエディション(Home / Pro / Enterprise / Education)が対象となっています。
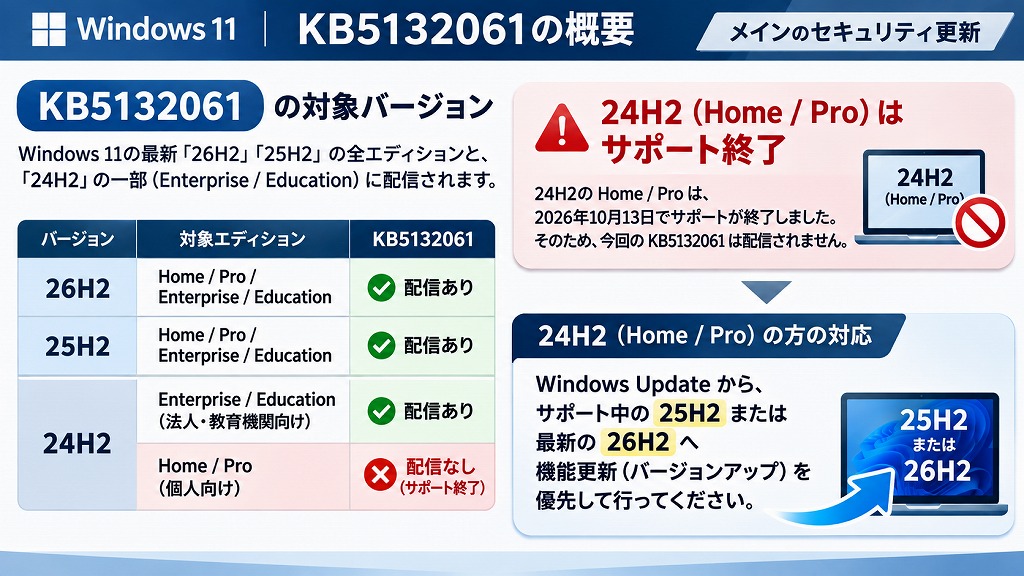
ここで絶対に注意したいのが、「バージョン 24H2」をお使いの個人ユーザー(Home / Proエディション)です。 24H2のHomeおよびProエディションは、先月(2026年10月13日)をもってサポートが終了しました。そのため、今回のKB5132061が配信される24H2は、サポート期間が長い法人・教育機関向けの「Enterprise」と「Education」エディションのみとなります。
もしご自身のパソコンが「24H2(Home / Pro)」のままになっている場合は、KB5132061は降ってきません。Windows Updateの画面から、サポート中の25H2または最新の26H2への「機能更新(バージョンアップ)」を優先して行う必要があります。
② KB5132043:再起動なしでセキュリティを守る「ホットパッチ」更新
検索キーワードでも注目されている「KB5132043」は、主に企業や組織のシステム管理環境で導入されている「ホットパッチ(Hotpatch)」対応のセキュリティ更新プログラムです。
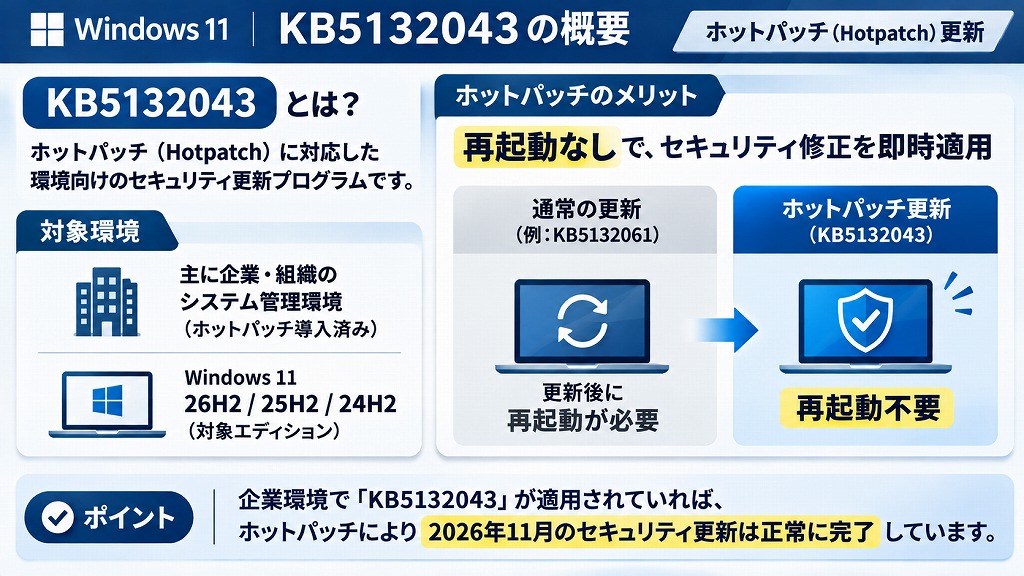
通常、Windowsの月例アップデートを適用するとパソコンの再起動が求められますが、ホットパッチ機能が有効になっているWindows 11(26H2 / 25H2 / 24H2の対象エディション)では、実行中のプロセスのメモリにセキュリティ修正を直接適用するため、パソコンを再起動することなく即座に脆弱性を塞ぐことができます。
業務を止められない法人環境で「KB5132061ではなくKB5132043が適用されている」という場合、このホットパッチ機能によって正常に2026年11月のセキュリティ更新が完了している証拠ですので、安心してください。
③ KB5132059:バージョン「26H1」向けの累積更新プログラム
「KB5132059」は、Windows 11 バージョン 26H1(OSビルド 28000系)を搭載したパソコン向けに配信されている2026年11月のセキュリティ更新プログラムです。
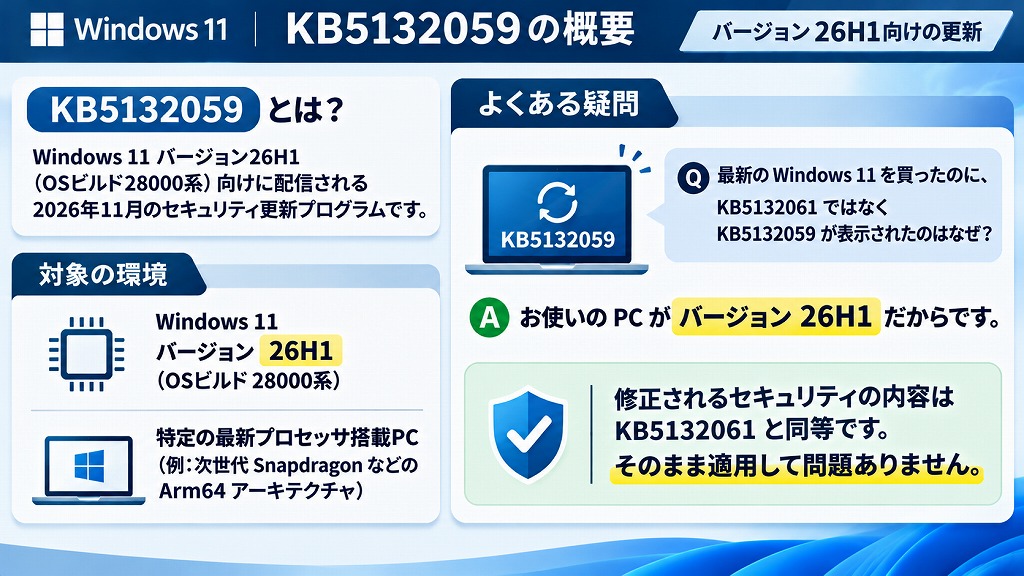
バージョン26H1は、特定の最新プロセッサ(次世代SnapdragonなどのArm64アーキテクチャ搭載PCなど)向けに提供されているプラットフォームリリースです。「最新のWindows 11を買ったのに、KB5132061ではなくKB5132059が表示された」という方は、お使いのPCが26H1環境であるためです。修正されるセキュリティの内容はKB5132061と同等ですので、そのまま適用して問題ありません。
④ KB5131087:バージョン「23H2」向けの最終セキュリティ更新
「KB5131087」は、Windows 11 バージョン 23H2(OSビルド 22631系)向けに配信された更新プログラムです。
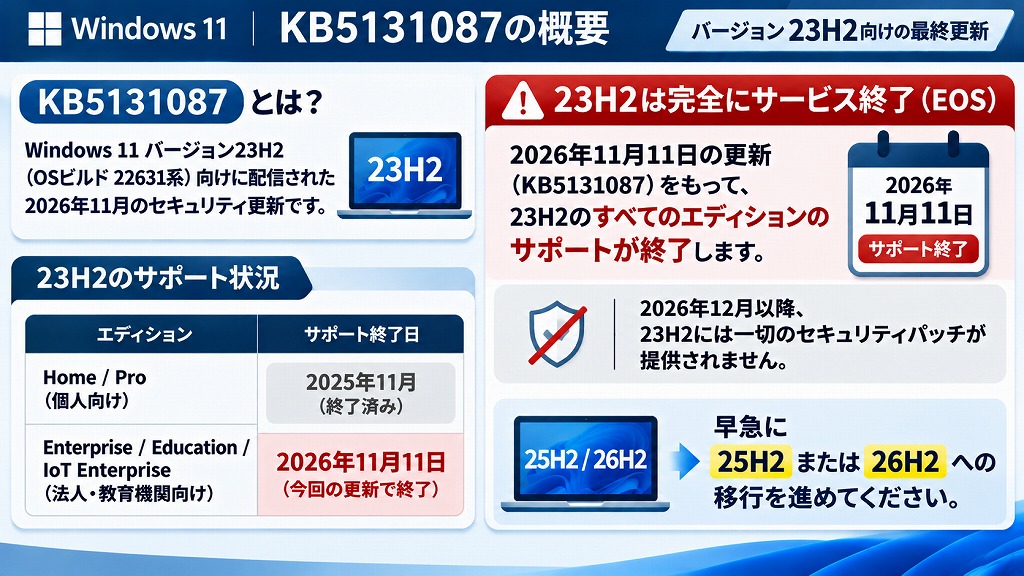
ここで極めて重要なのが、バージョン23H2は今回の2026年11月11日のアップデート(KB5131087)をもって、すべてのエディションで完全にサービス終了(EOS)を迎えるという点です。 個人向けのHome / Proエディションはすでに2025年11月に終了していましたが、36か月のサポート期間が設けられていた法人・教育機関向けの「Enterprise」「Education」「IoT Enterprise」エディションも、今回のKB5131087が最後の月例セキュリティ更新プログラムとなります。
2026年12月以降は、23H2には一切のセキュリティパッチが提供されなくなります。組織や学校で23H2のPCを管理している方、あるいは古いバージョンのまま使い続けている方は、早急に25H2や26H2への移行を進めてください。
【不正アクセス警告】2026年11月のセキュリティ更新で修正された重大な脆弱性とは?
「毎月アップデートのお知らせが来るけれど、後回しにしても大丈夫だろう」と考えている方は要注意です。
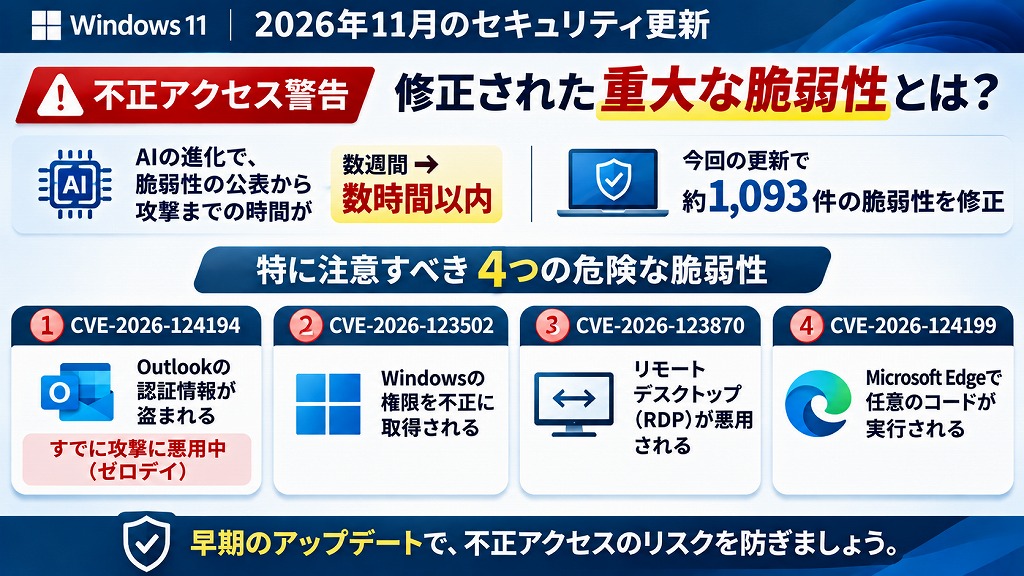
マイクロソフトは今月、公式ブログで「AI技術の進化により、セキュリティの弱点(脆弱性)が公表されてから実際に攻撃(不正アクセス)が始まるまでの時間が、かつての数週間から『わずか数時間以内』に短縮されている」と強い警鐘を鳴らしています。
今回の2026年11月の月例更新で修正された約1,093件の脆弱性の中でも、特に私たちのパソコンや社内ネットワークへの不正アクセスに直結する「4つの危険な脆弱性」をわかりやすく解説します。
① 【悪用確認済み】Outlookのなりすまし・認証情報漏えいの脆弱性(CVE-2026-124194)
今回、最も警戒すべきなのがMicrosoft Outlookに関する脆弱性「CVE-2026-124194」(CVSS基本値:6.5)です。この脆弱性は、アップデート公開前の時点ですでにサイバー攻撃者による実際の悪用(ゼロデイ攻撃)が確認されており、米国のサイバーセキュリティ機関(CISA)も悪用が確認された脆弱性カタログ(KEV)に緊急追加しています。
- どんな危険があるの? 攻撃者が細工した悪意のあるメッセージファイルを送りつけ、ユーザーがそれをOutlookで開いてしまうと、通常表示されるはずの「外部コンテンツへの接続警告」が一切出ないまま、攻撃者が用意した外部サーバーへ勝手に通信が行われてしまいます。
- 不正アクセスの被害: この通信によって、ユーザーのパソコンから「NTLMv2ハッシュ」と呼ばれるログイン認証の鍵データが盗み取られます。攻撃者は盗んだデータを使って本人になりすまし、社内ネットワークやクラウドサービスへ不正アクセスを行うことが可能になります。なお、マイクロソフトの公式FAQによると「プレビューウィンドウで表示しただけでは発動しない(ファイルを開く操作が必要)」とされていますが、業務でメールを扱う方はWindowsの更新とあわせてMicrosoft 365 Apps(Office LTSC 2021 / 2024含む)の更新を今すぐ適用してください。
② 【ゼロクリックの危険】Windows Searchのリモートコード実行の脆弱性(CVE-2026-116928)
深刻度が最高ランクの「緊急(Critical)」、危険度スコア(CVSS)が10点満点中「9.8」と評価されているのが、Windowsの検索機能(Windows Search)に潜む脆弱性「CVE-2026-116928」です。
- どんな危険があるの? パソコンやサーバー内のファイルを検索するためのインデックス作成処理に、メモリの範囲外書き込み(Out-of-bounds write)の欠陥が見つかりました。
- 不正アクセスの被害: 特にExchange Serverなどと連携している環境では、攻撃者が細工した添付ファイル付きのメールを送りつけるだけで、受信者がメールや添付ファイルを一切開かなくても(ゼロクリックで)、自動的に検索インデックス処理が走った瞬間に不正なプログラムを実行される危険があります。ネットワーク経由で認証なしに攻撃できるため、KB5132061などの適用が不可欠です。
③ Windows LDAPのリモートコード実行の脆弱性(CVE-2026-119958)
こちらも深刻度「緊急(Critical)」、CVSSスコア「9.8」という極めて危険な脆弱性です。ネットワーク上のユーザー情報や機器を管理する「Windows LDAP」という仕組みに欠陥が見つかりました。
攻撃者が細工した通信リクエストをネットワーク経由で送りつけることで、認証を突破してシステム上で任意のプログラムを勝手に動かされる(乗っ取られる)恐れがあります。企業のサーバー(ドメインコントローラーなど)はもちろん、クライアントPCも含めてWindows全体に修正パッチが配信されています。
④ Windows SchannelおよびExcel・Officeの重大な脆弱性
上記以外にも、今月のアップデートでは身近な機能に関する重大な修正が多数含まれています。
- Windows Schannelの脆弱性(CVE-2026-119952 / 深刻度:緊急): Windowsが暗号化通信(TLS/SSL)を行うための心臓部である「Schannel」の脆弱性です。マイクロソフトは「悪用される可能性が高い(Exploitation More Likely)」と評価しており、特定の通信パケットを送りつけられるだけでリモートから不正アクセス・コード実行を許してしまう危険があります。
- ExcelやOfficeファイルを開くだけで感染する脆弱性(CVE-2026-120003 / CVE-2026-118730 / CVE-2026-118713): メールやチャットで送られてきた悪意のあるExcelファイル(ブック)を開いたり、セルを編集したりするだけで、パソコンを乗っ取られてしまう深刻度「緊急(CVSS 8.8)」の脆弱性が複数修正されています。
このように、「怪しいサイトを見ないから大丈夫」と思っていても、普段使っている検索機能やメール、Excelファイル、暗号化通信の裏側を狙った不正アクセスは日々進化しています。これを防ぐ唯一の確実な方法が、今回のセキュリティ更新プログラムを適用することなのです。
セキュリティだけじゃない!KB5132061(26H2・25H2等)の不具合修正と新機能
2026年11月の更新プログラム(KB5132061など)には、セキュリティの強化だけでなく、直近で多くのユーザーを悩ませていたパソコンの不具合修正や、26H2・25H2をより便利にする新機能も詰め込まれています。
公式リリースノートで発表された主な変更点をチェックしておきましょう。
① 直近で起きていた3つの困った不具合を解消!
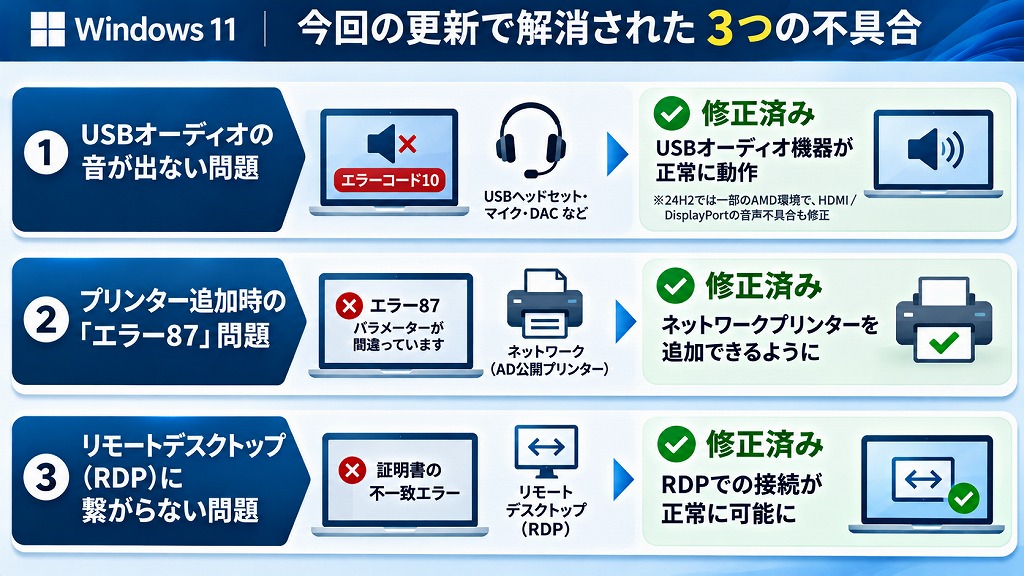
- USBオーディオ機器から音が出ない問題(エラーコード10)の修正 一部のUSB Audio 1.0対応機器(USBヘッドセット、マイク、外付けDAC・スピーカーなど)を接続した際、デバイスが正常に起動せず、デバイスマネージャーに「エラーコード10」と表示されて音が出なくなる不具合が修正されました。(※24H2向けには、一部のAMD製グラフィックスカード環境でHDMIやDisplayPort経由の音声が再生できない問題もあわせて修正されています)
- プリンター追加時の「エラー87」問題の修正 職場や学校などのネットワーク環境(Active Directory公開プリンター)において、Windowsの「設定」から新しいプリンターを追加しようとすると、エラー87「パラメーターが間違っています」と表示されて追加に失敗する不具合が解消されました。
- リモートデスクトップ(RDP)に繋がらない問題の修正 2026年10月のプレビュー更新プログラムを適用した後に、証明書の不一致エラーが発生してリモートデスクトップ接続が失敗することがある問題が修正されました。テレワークや遠隔操作を行う方にとっては待望の修正です。
② 不正アクセスを根底から防ぐ「NTLM署名強化」と「セキュアブート証明書」の拡大
今回のアップデートでは、Windowsの防御力を底上げする2つの大きな仕組み変更が行われています。
- NTLM認証のメッセージ署名強化(第1段階の開始): 先ほどOutlookの脆弱性でも触れた「NTLM認証」を悪用するリレー攻撃(通信の盗聴・改ざんによる不正アクセス)を防ぐため、2026年11月の更新から、Windowsクライアントが通信時に「メッセージ署名」を標準で提案するようになりました(CVE-2026-118737への対策)。さらに半年後の2027年5月には第2段階として、署名のない接続が原則拒否される仕様へ移行する予定です。
- 新しいセキュアブート証明書の自動配信対象を拡大: パソコンの起動時にウイルスや不正プログラムが紛れ込むのを防ぐ「セキュアブート(Secure Boot)」の証明書が2026年に順次更新時期を迎えています。今回のKB5132061では、新しいセキュアブート証明書を安全かつ自動的に受け取れる対象PCの範囲がさらに拡大されました。
③ 26H2・25H2向けに「クラウド再構築」や「右クリックメニュー調整」などが順次展開
バージョン26H2および25H2をお使いの環境には、10月末のプレビュー更新(KB5127936)で先行テストされていた便利機能も本実装として組み込まれています。
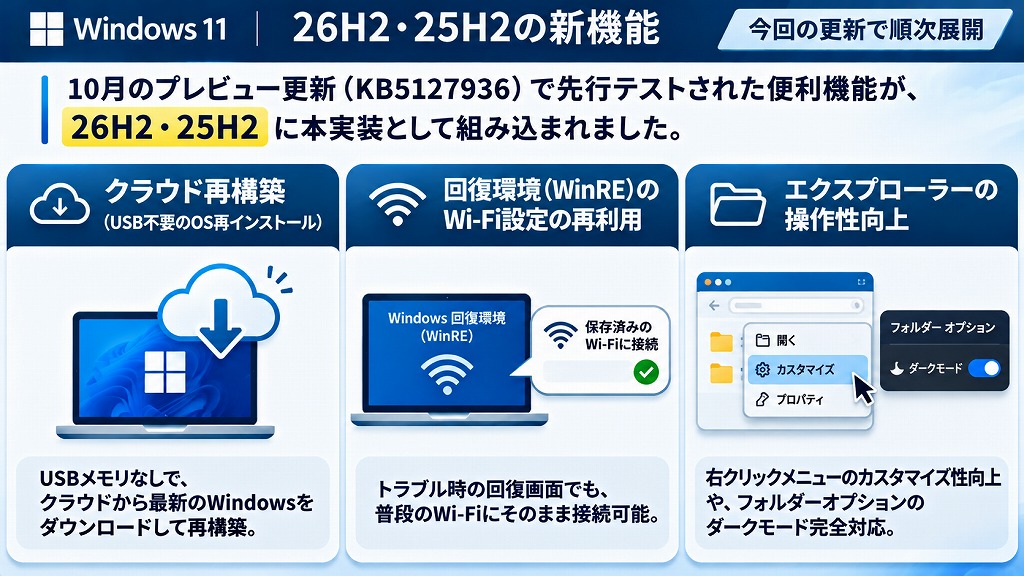
- クラウド再構築(USBメモリ不要のOS再インストール): パソコンの調子が悪くなった際、わざわざインストール用のUSBメモリを作らなくても、Windows Updateのクラウド上から最新のシステムイメージを直接ダウンロードしてWindowsをクリーンに再構築できる機能です。
- 回復環境(WinRE)での保存済みWi-Fi設定の再利用: トラブル時の回復画面でも、普段使っているWi-Fiにそのまま繋がるようになり、上記のクラウド復旧などが圧倒的にやりやすくなりました。
- エクスプローラーの操作性向上: ファイルエクスプローラーの右クリックメニュー(コンテキストメニュー)のカスタマイズ性向上や、フォルダーオプション画面のダークモード完全対応などが順次ロールアウトされます。
2026年11月のWindows11 updateによる不具合情報と注意点
アップデートを適用する前に一番気になるのが、「今回の更新プログラムを入れてパソコンがおかしくならないか?」という不具合情報ですよね。
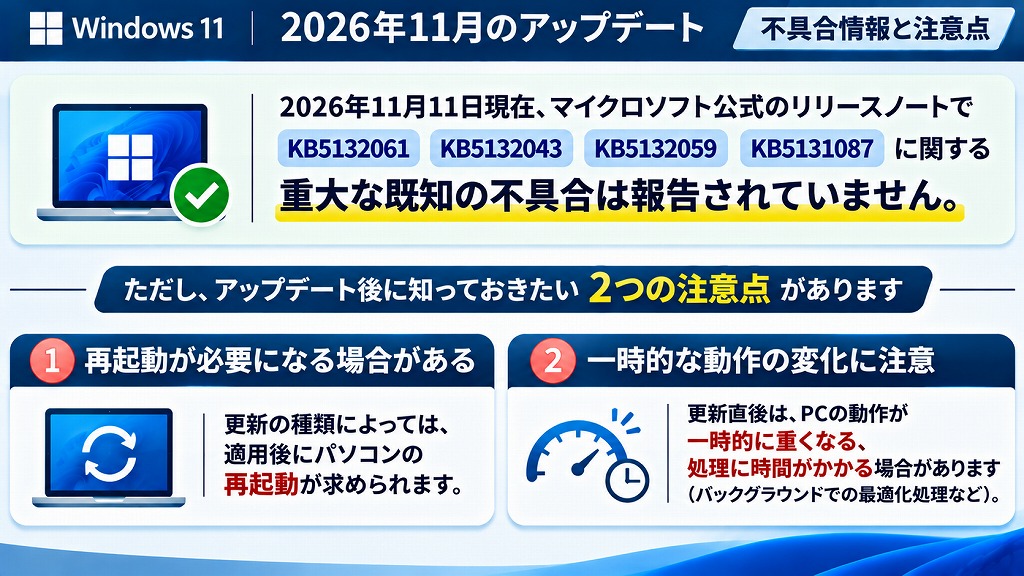
2026年11月11日現在、マイクロソフト公式のリリースノートにおいて、KB5132061・KB5132043・KB5132059・KB5131087に関する重大な既知の不具合(パソコンが起動しなくなる、ブルースクリーンが出る等)は報告されていません。
ただし、アップデート後に戸惑わないために知っておきたい2つの注意点があります。
注意点①:PowerShellスクリプトの文字コード・署名チェックの厳格化(業務・開発者向け)
今回のセキュリティ更新から、Windowsの自動化ツールである「PowerShell」において、署名付きスクリプトを実行する際の文字コード(エンコーディング)の検証が厳しくなりました。
具体的には、不正なUTF-8のバイト列が含まれているスクリプトや、BOM(文字コードの識別印)がないUTF-8、あるいは日本語環境で昔から使われている「Shift-JIS」などで保存された一部の署名付きスクリプトにおいて、アップデート後に「署名が正しくない」と判定されて動かなくなるケースがあります。
一般のご家庭でパソコンを使う分には全く影響ありませんが、職場で業務自動化のために独自のPowerShellスクリプトを組んでいる場合は、文字コード(BOM付きUTF-8への変換と再署名など)の確認が必要になる点に注意してください。
注意点②:アップデート直後はバックグラウンド処理でPCが少し重くなることがある
今回のアップデートは1,000件以上のセキュリティ修正とセキュアブート証明書の更新データを含むため、インストールと再起動が完了した直後の数十分間は、バックグラウンドでの最適化処理によってCPUやディスクの使用率が上がることがあります。
再起動後に一度だけ追加の再起動(セキュアブート証明書の適用に伴うワンタイム再起動)が求められる場合もありますが、故障ではありませんので、時間に余裕があるときにアップデートを実行しましょう。
初心者でも迷わない!Windows11のバージョン確認と安全なアップデート手順
最後に、自分のパソコンが現在どのバージョン(26H2など)なのかを確認し、2026年11月のセキュリティ更新を安全に適用する手順を3ステップで解説します。
ステップ1:自分のWindows 11のバージョンとエディションを確認する
まずは、自分のパソコンが「KB5132061」などの対象になっているかを確認しましょう。
- 画面下のスタートボタン(Windowsマーク)を右クリックし、「設定」(歯車アイコン)を開きます。
- 左側のメニューから「システム」を選び、一覧の一番下にある「バージョン情報」をクリックします。
- 「Windowsの仕様」という項目にある「エディション」(HomeやProなど)と「バージョン」(26H2、25H2、24H2、23H2など)を確認します。
※キーボードの「Windowsキー + R」を同時に押し、出てきた小窓に winver と入力してEnterキーを押すだけでも、一発でバージョンとOSビルド番号を確認できます。
ステップ2:Windows Updateから更新プログラムを適用する
バージョンを確認したら、以下の手順でアップデートを実行します。
- 念のため、作業中のWordやExcelなどのファイルをすべて保存して閉じます。
- 「設定」画面の左下にある「Windows Update」をクリックします。
- 右上の「更新プログラムのチェック」ボタンをクリックします。
- お使いのバージョンに応じた更新プログラム(例:
2026-11 x64 ベース システム用 Windows 11 Version 26H2 の累積更新プログラム (KB5132061)など)が表示されたら、「ダウンロードしてインストール」をクリックします。 - インストール完了後、「今すぐ再起動する」を選択してパソコンを再起動させれば完了です。(※ホットパッチ版のKB5132043が適用された場合は再起動不要で完了します)
ステップ3:更新後のOSビルド番号で正しく適用されたか確かめる
再起動が終わったら、「Windows Update」の「更新の履歴」を開くか、先ほどの winver コマンドでOSビルド番号の末尾をチェックしてみてください。
- 26H2の方:
26300.9974(ホットパッチは.9911) - 25H2の方:
26200.9974(ホットパッチは.9911) - 24H2(Enterprise/Education)の方:
26100.9974(ホットパッチは.9911) - 26H1の方(KB5132059):
28000.3501 - 23H2(Enterprise/Education)の方(KB5131087):
22631.7711
上記の数字になっていれば、2026年11月のセキュリティ更新はバッチリ完了しています!
よくある質問(FAQ)|KB5132061が表示されない・終わらない時は?
検索ユーザーが疑問に感じやすいポイントをQ&A形式でまとめました。
- QQ1. Windows Updateをチェックしても「KB5132061」が表示されません。故障でしょうか?
- A
A1. 故障ではありません。まずはお使いのバージョンとエディションを確認してください。 最も多い原因は、お使いのPCが「Windows 11 バージョン 24H2 の Home または Pro」であるケースです。24H2の一般向けエディションは2026年10月でサポートが終了したため、KB5132061は配信されません。同じ画面に「Windows 11 Version 25H2(または26H2)への機能更新プログラム」が表示されているはずですので、先にそちらのバージョンアップを行ってください。また、26H1をお使いの場合は「KB5132059」、23H2をお使いの場合は「KB5131087」が代わりに配信されます。
- QQ2. 今回のアップデートは様子見せず、すぐに入れたほうがいいですか?
- A
A2. はい、今回は「今すぐの適用」を強くおすすめします。 今回は機能追加だけのプレビュー更新ではなく、すでにサイバー攻撃で悪用されているゼロデイ脆弱性(CVE-2026-124194)や、危険度9.8の深刻なRCE脆弱性を含む「必須のセキュリティ更新」です。現時点で深刻な不具合も報告されていないため、放置して不正アクセスのリスクを抱えるよりも、早めに適用しておくのが最も安全です。
- QQ3. 自分のパソコンが「Windows 11 26H2」に対応しているかわかりません。
- A
A3. 24H2や25H2が動いているパソコンであれば、そのまま26H2へアップデート可能です。 ただし、数年以上前の古いパソコン(第7世代以前のIntel Coreプロセッサ搭載機など)で、無理やりWindows 11を入れていたり、Windows 10のまま止まっていたりする端末は、最新の26H2のセキュリティ機能(セキュアブート新証明書やハードウェア保護機能)の恩恵を十分に受けられません。動作の重さやセキュリティ面での不安を感じる場合は、最新のWindows 11(25H2 / 26H2)に正式対応したパソコンへの買い替えも検討してみてください。
2026年11月のセキュリティ更新を適用して不正アクセスを防ごう
2026年11月のWindows11 update(月例セキュリティ更新プログラム)について詳しく解説しました。最後に今回の重要ポイントを振り返りましょう。
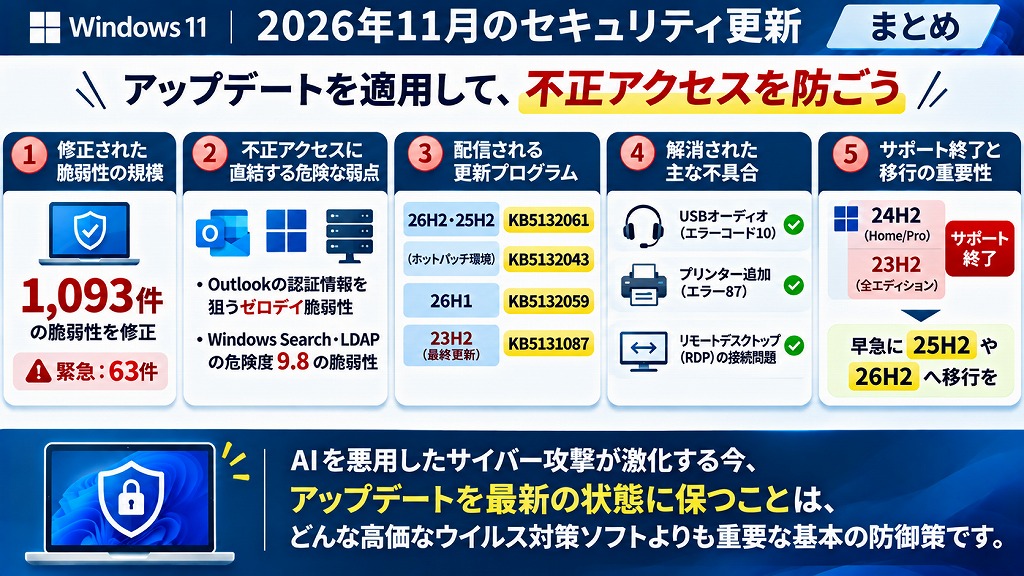
- 2026年11月のセキュリティ更新では、1,093件もの脆弱性(緊急63件)が修正された。
- Outlookの認証情報を狙うゼロデイ脆弱性や、Windows Search・LDAPの危険度9.8の脆弱性など、不正アクセスに直結する危険な弱点が塞がれている。
- 最新の26H2・25H2向けには「KB5132061」(ホットパッチ環境は「KB5132043」)、26H1には「KB5132059」、23H2には最終更新となる「KB5131087」が配信されている。
- USBオーディオのエラーコード10やプリンター追加時のエラー87、リモートデスクトップの接続問題などの不具合も解消された。
- 24H2(Home/Pro)および23H2(全エディション)はサポート終了となるため、早急に25H2や26H2への移行が必要。
AIを悪用したサイバー攻撃が激化する現在、「アップデートを最新の状態に保つこと」は、どんな高価なウイルス対策ソフトを入れることよりも重要な基本の防御策です。
ポチップ
この記事を読み終えたら、ぜひそのままパソコンの「設定」から「Windows Update」を開き、あなたのパソコンが2026年11月の最新ビルドに更新されているかチェックしてみてくださいね!