2026年10月14日(日本時間)、Microsoftより2026年10月の月例セキュリティ更新プログラム(通称:パッチチューズデー / Patch Tuesday)がリリースされました。
今月のアップデートは、セキュリティ担当者およびすべてのWindowsユーザーにとって極めて重要な意味を持ちます。
修正された脆弱性(CVE)の総数は過去最多を更新し、史上初の4桁(1,400件超)に到達しました。
さらに、すでに実際の攻撃で悪用が確認されている「ゼロデイ脆弱性(CVE-2026-96951)」の修正が含まれているほか、「Windows 11 バージョン 24H2(Home / Pro)」や「Windows Server 2022(メインストリームサポート)」が今月の更新をもってサポート終了(EOS)を迎えるという大きな節目でもあります。
本記事では、Microsoftセキュリティレスポンスセンター(MSRC)の公式発表や各サポート技術情報(KB)をもとに、2026年10月月例パッチのKB番号一覧、優先対処すべきゼロデイ脆弱性、新しく導入された評価指標「リスクコホート」、そして「KB5127648」で追加された新機能や既知の不具合について徹底解説します。
2026年10月 セキュリティ更新プログラムの重要サマリー
まずは、今月のWindows Updateで押さえておくべき全体像を5つのポイントで整理します。
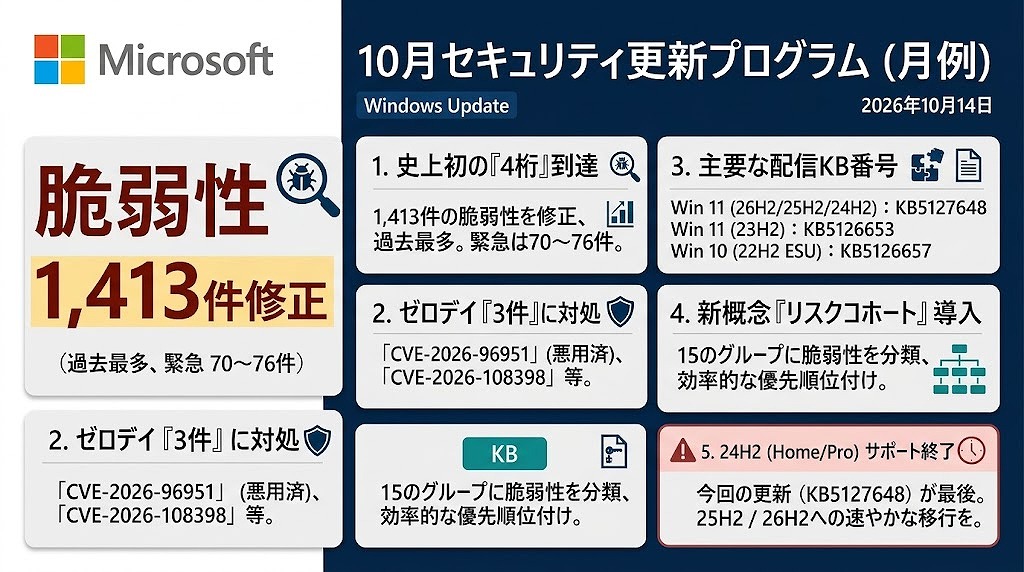
- 脆弱性の修正件数が史上初の「4桁」に到達MSRCのリリースノート記載ベースで1,413件(集計基準により1,411件)の脆弱性が修正され、先月(2026年9月)の974件を大きく上回り過去最多を記録しました。うち深刻度が最も高い「緊急(Critical)」は70〜76件にのぼります。
- ゼロデイ脆弱性「3件」に対処(うち1件は悪用確認済み)すでに悪用が確認されているWindows シェルの脆弱性「CVE-2026-96951」に加え、修正前に詳細が公開されていた「CVE-2026-108398」「CVE-2026-92707」の計3件が修正されました。
- 主要な配信KB番号Windows 11(26H2 / 25H2 / 24H2)向けには「KB5127648」、Windows 11(23H2)向けには「KB5126653」、Windows 10(22H2 ESU)向けには「KB5126657」が配信されています。
- 新概念「リスクコホート(Risk Cohorts)」の試験導入1,000件を超える膨大なCVEに対し、企業・組織のシステム管理者が効率的にパッチ適用の優先順位を判断できるよう、共通のリスク軸で脆弱性を15のグループに分類する「リスクコホート」が初めて提示されました。
- Windows 11 24H2(Home / Pro)などがサポート終了今回の更新(KB5127648)をもって、Windows 11 バージョン 24H2のHomeおよびProエディションはサポート終了となります。来月以降はセキュリティ更新が提供されないため、25H2や最新の26H2への速やかな移行が必要です。
【OS別】2026年10月 配信KB番号・OSビルド一覧表
2026年10月の月例更新プログラムとして配信されている各OS・バージョン別のKB(サポート技術情報)番号および適用後のOSビルド番号は以下の通りです。社内の端末管理やWSUS・Microsoft Intune等での配信確認にご活用ください。
クライアントOS(Windows 11 / Windows 10)
| OSバージョン | 配信KB番号 | 適用後のOSビルド番号 | 備考・サポート状況 |
| Windows 11 Version 26H2 | KB5127648 | 26300.9711 | 最新機能更新プログラム(2026 Update) |
| Windows 11 Version 26H1 | KB5127646 | 28000.3231 | 特定デバイス向けリリース |
| Windows 11 Version 25H2 | KB5127648 | 26200.9711 | 24H2/26H2と共通パッケージ |
| Windows 11 Version 24H2 | KB5127648 | 26100.9711 | Home/Proは今回でサポート終了(Enterprise/Education/LTSC 2024は継続) |
| Windows 11 Version 23H2 | KB5126653 | 22631.7652 | Enterprise / Education / IoT向け(来月11月10日でサポート終了予定) |
| Windows 10 Version 22H2 | KB5126657 | 19045.7807 | ESU(拡張セキュリティ更新プログラム)登録端末のみ対象 |
| Windows 10 Enterprise LTSB 2016 | KB5126868 | 14393.9612 | 今回で通常サポート終了(以降は有償ESUが必要) |
※Windows 11(26H2 / 25H2 / 24H2)向けの「KB5127648」には、Windows Updateの信頼性を向上させるサービススタック更新プログラム(SSU)「KB5127647(ビルド 26100.9703)」が同梱されています。
サーバーOS(Windows Server)
| OSバージョン | 配信KB番号 | 適用後のOSビルド番号 | 備考・サポート状況 |
| Windows Server 2025 | KB5126646 | 26100.33650 | 最新の長期サービスチャネル |
| Windows Server 2022 | KB5126655 | 20348.5761 | 2026年10月13日でメインストリームサポート終了(延長サポートへ移行) |
| Windows Server 2019 | KB5126651 | 17763.9376 | 延長サポート中 |
| Windows Server 2016 | KB5126868 | 14393.9612 | 延長サポート中 |
なぜ1,400件超え?脆弱性の内訳と「3件のゼロデイ脆弱性」詳細
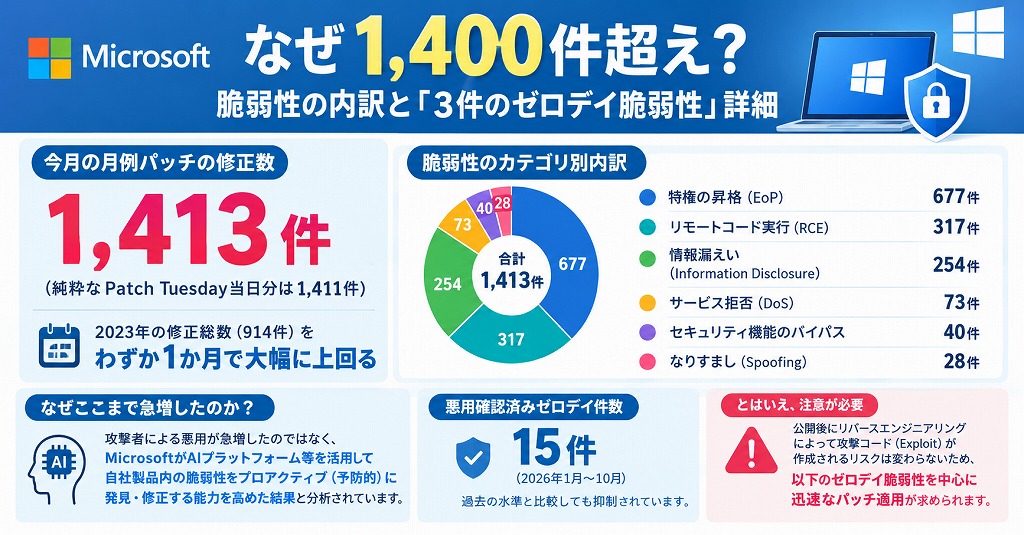
今月の月例パッチで最も注目されているのが、単月で1,413件(月初の先行修正分などを除いた純粋なPatch Tuesday当日分では1,411件)という前代未聞の脆弱性修正数です。2023年通年の修正総数(914件)を、わずか1か月で大幅に塗り替える結果となりました。
脆弱性のカテゴリ別内訳
BleepingComputerやZero Day Initiative(ZDI)の集計によると、修正された脆弱性のカテゴリ別内訳は以下のようになっています。
- 特権の昇格(EoP): 677件
- リモートコード実行(RCE): 317件
- 情報漏えい(Information Disclosure): 254件
- サービス拒否(DoS): 73件
- セキュリティ機能のバイパス: 40件
- なりすまし(Spoofing): 28件
なぜここまで急増しているのかについて、ZDIなどのセキュリティ専門機関は「攻撃者による悪用が急増しているわけではなく、MicrosoftがAIプラットフォーム等を活用して自社製品内の脆弱性をプロアクティブ(予防的)に発見・修正する能力を劇的に高めた結果である」と分析しています。
実際、2026年1月〜10月までの悪用確認済みゼロデイ件数は15件であり、過去の水準と比較しても抑制されています。
とはいえ、公開後にリバースエンジニアリングによって攻撃コード(Exploit)が作成されるリスクは変わらないため、以下のゼロデイ脆弱性を中心に迅速なパッチ適用が求められます。
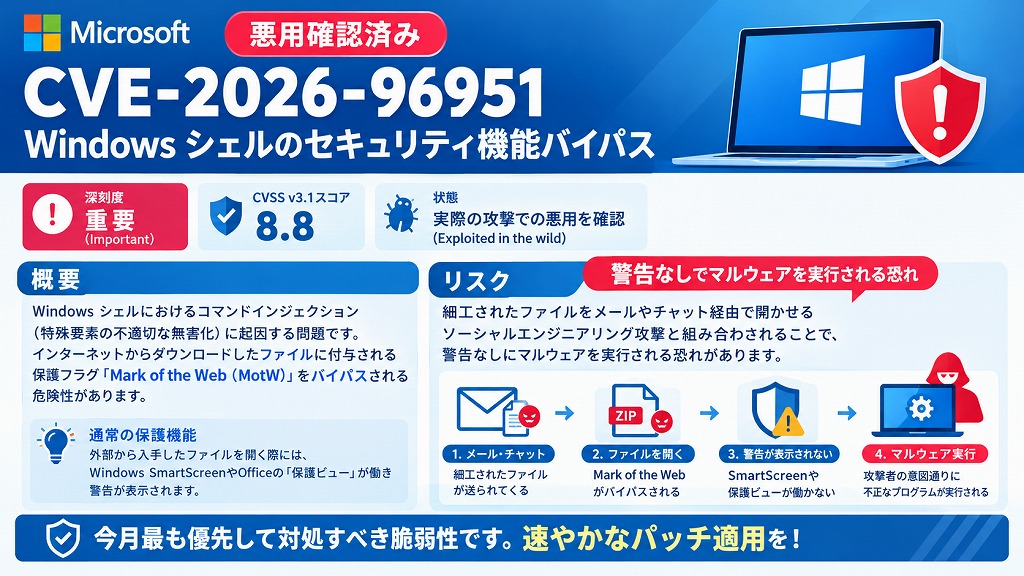
①【悪用確認済み】CVE-2026-96951:Windows シェルのセキュリティ機能バイパス
- 深刻度: 重要(Important) / CVSS v3.1スコア: 8.8
- 状態: 実際の攻撃での悪用を確認(Exploited in the wild)
- 概要とリスク:今月最も優先して対処すべき脆弱性です。Windows シェルにおけるコマンドインジェクション(特殊要素の不適切な無害化)に起因する問題で、インターネットからダウンロードしたファイルに付与される保護フラグ「Mark of the Web(MotW)」をバイパスされる危険性があります。通常、外部から入手したファイルを開く際にはWindows SmartScreenやOfficeの「保護ビュー」が働き警告が表示されますが、細工されたファイルをメールやチャット経由で開かせるソーシャルエンジニアリング攻撃と組み合わされることで、警告なしにマルウェアを実行される恐れがあります。
②【公開済み】CVE-2026-108398:.NET Frameworkのセキュリティ機能バイパス
- 深刻度: 重要(Important) / CVSS v3.1スコア: 8.8
- 状態: パッチ公開前に詳細が公知(Publicly Disclosed)
- 概要とリスク:Google Project ZeroのJames Forshaw氏によって発見された、.NET Frameworkにおける信頼できない検索パス(Untrusted Search Path)の脆弱性です。認証済みの攻撃者が細工した.NETアセンブリをシステム上に配置し、保護されたプロセスに読み込ませることで、Windows Defender Application Control(WDAC)の制限を回避して任意のコードを実行できる可能性があります。ローカル権限を足がかりにセキュリティ制御を無効化されるリスクがあるため、早めの適用が推奨されます。
③【公開済み】CVE-2026-92707:MessagePack-CSharpのサービス拒否(DoS)
- 深刻度: 警告(Moderate)
- 状態: パッチ公開前に詳細が公知(Publicly Disclosed)
- 概要とリスク:.NET向けの高速シリアライザーライブラリである「MessagePack-CSharp」において、メモリ割り当ての制御が不適切であるために発生する脆弱性です。認証されていない攻撃者がネットワーク経由で細工したデータを送りつけることで、メモリを枯渇させサービス拒否(DoS)状態を引き起こすことができます。自社開発アプリや業務システムで該当コンポーネントを使用している場合は確認が必要です。
サーバー・業務製品で優先確認すべき重大な脆弱性(CVE)
クライアントOSだけでなく、企業の基幹インフラを支えるActive Directory、Exchange Server、SharePoint、SQL Server、Officeなどにも深刻度「緊急(Critical)」を含む重大な脆弱性が多数修正されています。情シス・CSIRT担当者が優先して評価すべき代表的なCVEは以下の通りです。
| CVE番号 | 対象製品・コンポーネント | 脆弱性の種類 | 深刻度(CVSS) | 評価・対応のポイント |
| CVE-2026-70229 | Active Directory Domain Services (AD DS) | リモートコード実行 | 緊急 (8.1) | ドメインコントローラーに影響。認証基盤の根幹に関わるため最優先で検証・適用を推奨。 |
| CVE-2026-70571 | Microsoft Exchange Server | リモートコード実行 | 緊急 (8.1) | メールサーバー上でコードが実行される危険性。オンプレミスExchange運用組織は必須。 |
| CVE-2026-70279 | Microsoft Exchange Server | なりすまし | 重要 (9.3) | 重要分類ながらCVSS基本値が9.3と極めて高い。他の特権昇格脆弱性(CVE-2026-96940等)とあわせて対応が必要。 |
| CVE-2026-102866 | Microsoft SharePoint | 特権の昇格 | 緊急 (8.1) | SharePoint関連36件の中で唯一の「緊急」。有効な証明トークンを改ざんし、未認証の攻撃者が標的ユーザーになりすます恐れ。 |
| CVE-2026-65674 | Microsoft SQL Server | リモートコード実行 | 重要 (8.8) | 認証済みの攻撃者が細工したリクエストを送るだけで、操作なしにデシリアライズ処理を介してサーバー上でコード実行が可能。 |
| Office関連 (25件) | Microsoft Office / Word / Excel等 | リモートコード実行 | 緊急 | Office関連だけで計134件の脆弱性を修正。うち25件が「緊急」のRCEであり、悪意ある文書ファイル経由の侵害を防ぐため更新必須。 |
新導入「リスクコホート(Risk Cohorts)」とは?情シス向けの活用法
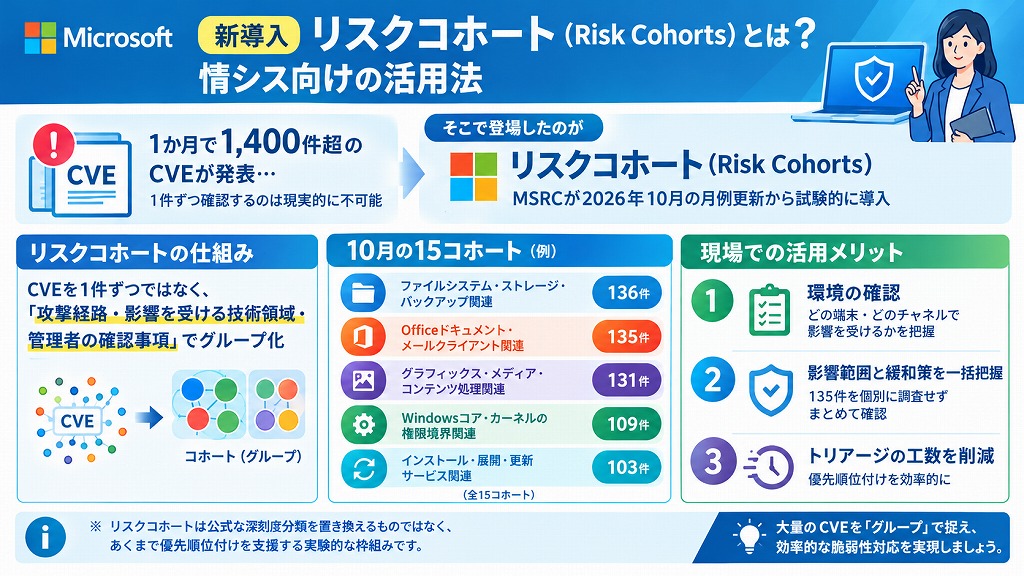
1か月に1,400件を超えるCVEが発表されると、従来の「CVEを1件ずつ確認して自社環境への影響を精査する」という運用は事実上パンクしてしまいます。そこでMicrosoft(MSRC)が2026年10月の月例更新から試験的に導入したのが「リスクコホート(Risk Cohorts)」という新しいアプローチです。
リスクコホートの仕組み
リスクコホートとは、個別のCVEをバラバラに見るのではなく、「攻撃経路」「影響を受ける技術領域」「管理者が確認すべき共通の質問」によって脆弱性をグループ化する手法です。2026年10月は、以下のような15のコホート(グループ)が提示されました。
- Windowsのファイルシステム・ストレージ・バックアップ関連: 136件
- Officeドキュメントおよびメールクライアント関連: 135件
- Windowsグラフィックス・メディア・コンテンツ処理関連: 131件
- Windowsコアおよびカーネルの権限境界関連: 109件
- Windowsのインストール・展開・更新サービス関連: 103件
現場での活用メリット
たとえば「Office関連の135件」を1つずつ調べる代わりに、管理者はまず「外部から届いた文書やメールを直接開く端末はどれか?」「対象のOffice更新はどのチャネルで自動配信されているか?」という環境面の評価を一度行います。
これにより、135件すべての影響範囲と緩和策を一括で把握でき、トリアージ(優先順位付け)の工数を劇的に削減できます。
※なお、Microsoftは「リスクコホートは公式な深刻度分類を置き換えるものではなく、あくまで優先順位付けを支援する実験的な枠組みである」としています。
Windows 11「KB5127648」の新機能と品質改善・不具合修正
ここからは、一般ユーザーおよび社内ヘルプデスク担当者向けに、Windows 11(26H2 / 25H2 / 24H2)に配信された累積更新プログラム「KB5127648」の中身を詳しく解説します。
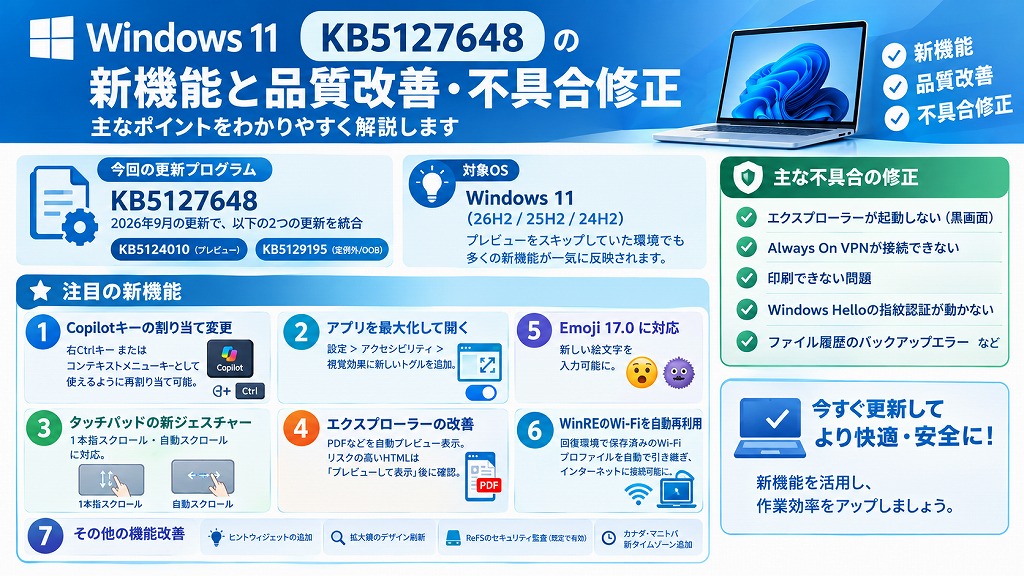
今回のKB5127648には、2026年9月下旬に配信された非セキュリティプレビュー更新プログラム「KB5124010」および定例外(OOB)更新プログラム「KB5129195」の内容がすべて統合されています。
そのため、プレビュー更新をスキップしていた環境では、今回のアップデートで多くの新機能が一斉に反映されます(段階的ロールアウト機能を含む)。
KB5127648で追加された注目の新機能
- 「Copilotキー」の割り当て変更に対応最新のPCキーボードに搭載されている「Copilotキー」の動作を、従来の「右Ctrlキー」または「コンテキストメニュー(アプリケーション)キー」として機能するように再割り当てできるようになりました。ショートカットキー操作を重視するユーザーにとって待望の改善です。
- 「アプリを最大化して開く」設定の追加「設定」>「アクセシビリティ」>「視覚効果」の中に、新しく「アプリを最大化して開く」のトグルスイッチが追加されました。オンにすると、ウィンドウが起動時から自動的に最大化されるため、画面の小さなノートPCなどで毎回最大化する手間が省けます。
- タッチパッドの新ジェスチャー(1本指スクロール・自動スクロール)「設定」>「Bluetoothとデバイス」>「タッチパッド」に2つの便利な操作が追加されました。
- 1本指スクロール: タッチパッドの左右の端を1本指で上下になぞるだけで縦スクロールが可能に。
- 自動スクロール: スクロール中に指を端まで移動させると、指を動かさなくてもスクロールが継続します。
- エクスプローラーのプレビュー改善と安全性強化インターネットからダウンロードしたファイルを選択した際、PDFなどは自動的にプレビューペインに表示され、リスクの高いHTMLファイルなどは「常にプレビュー(Preview Anyway)」ボタンをクリックして確認した後に表示される仕様へと改善されました。また、ホーム画面のセクション折りたたみ状態の記憶や、アドレスバーの不具合修正も行われています。
- Unicode「Emoji 17.0(絵文字17.0)」への対応新しい絵文字(「ゆがんだ顔」「けんかの雲」「毛むくじゃらの生き物」など)が絵文字パネル(
Win+.キー)から入力可能になりました。 - Windows回復環境(WinRE)のWi-Fiプロファイル自動再利用トラブル発生時に起動するWinRE(回復環境)において、Windows本体の環境で保存していたWi-Fi接続プロファイルを自動的に引き継いでインターネットに接続できるようになりました。クラウドからのOS再構築やリモート復旧の利便性が大きく向上しています。
- その他の機能改善
- Windowsの便利な使い方を紹介する「ヒント(Tips)ウィジェット」の追加
- 「拡大鏡」ツールのアイコン・余白デザイン刷新
- 外付けストレージ上のReFSボリュームに対するセキュリティ監査機能の追加(既定で監査有効、詳細はKB5130741)
- カナダ・マニトバ州の新タイムゾーン「(UTC-05:00) マニトバ」の追加および夏時間(DST)変更対応
KB5127648・KB5126657等で解消された主な不具合(修正済み)
これまでのアップデートで発生していた以下の深刻なトラブルが、今回の10月パッチで正式に修正されています。
- 【修正済み】マルチユーザー環境でエクスプローラーが起動せず画面が真っ黒になる問題Azure Virtual Desktop(AVD)やFSLogixなどを利用する環境において、サインイン後に
Explorer.exeが起動に失敗したりクラッシュを繰り返したりしてブラックスクリーンになる既知の問題が解決されました。 - 【修正済み】Always On VPNが「接続中」のまま進まない問題9月の更新(KB5124008等)適用後、自動プロトコル選択やフォールバック構成時にVPNが接続できなくなる不具合が修正されました。
- 【修正済み】印刷に失敗する問題2026年8月のセキュリティ更新プログラム適用以降、RAWモードや「Generic / Text Only」プリンタードライバーを使用する環境で印刷できなくなる問題が解決されました。
- 【修正済み】Windows Helloの指紋認証が機能しない問題PCをコールドブート(完全シャットダウンからの起動)した後に、指紋認証でのサインインが動作しないことがある問題が修正されました。
- 【修正済み】ファイル履歴のバックアップエラー(Windows 11 / Windows 10 KB5126657共通)外付けドライブやネットワークドライブが正常に接続されているにもかかわらず、「ドライブを再接続してください」と誤表示されてファイル履歴のバックアップ・復元に失敗する既知の問題が解消されました。
- 【修正済み】その他の品質改善
- 一部のアプリでAC-3オーディオが再生できない問題
- ゲームプレイ中にマウス入力がカクつく(スタッタリングする)問題
- 記憶域スペースダイレクト(Storage Spaces Direct)の仮想ディスクがオンラインにならない問題
- 内蔵カメラやカメラアプリが正常に動作しないことがある問題
【重要】廃止機能と現在確認されている「既知の不具合」
アップデートを適用する前に、廃止された機能と現在も調査が続いている既知の不具合について把握しておきましょう。
廃止された機能:「PC間の移行(PC-to-PC Migration)」の終了
KB5127648の適用により、新しいPCの初期セットアップ時などに古いPCから直接ファイルや設定を転送できていた「PC間の移行」機能が廃止(提供終了)となりました。今後PCを買い替えてデータ移行を行う際は、標準の「Windows バックアップ」アプリを使用してOneDrive経由でバックアップ・復元を行う手順へと一本化されます。
既知の不具合:USB Audio Class 1.0 デバイスから音が出ない問題
2026年10月の更新プログラム固有の新しい重大な不具合は現時点で報告されていませんが、2026年9月の月例更新(KB5124012)以降に発生している「一部の古いUSBオーディオ機器が動作しない問題」は、まだ完全には解決していません。
- 発生する症状:USB Audio Class 1.0規格を使用する一部の外部サウンドカード、DAC、USBヘッドセット、スピーカーにおいて、以下のような症状が発生することがあります。
- デバイスマネージャーで「このデバイスを開始できません(コード10)」等のエラーが出る
- 音声がまったく出力されない
- 音量コントロールが反応しない、または0のまま動かない
- 現在の対処状況:2026年9月14日に緊急配信された定例外アップデート「KB5129195」(今回のKB5127648にも同梱)によって、「8チャンネルオーディオや3Dオーディオモード使用時に失敗する問題」は解消されました。しかし、その他の基本的な接続・音声出力トラブルについては現在もMicrosoftが調査を継続中です。該当する古いUSBオーディオ機器を業務や配信等で使用している場合は、代替の接続方法(アナログ端子やBluetooth、USB Audio Class 2.0対応機器など)を用意しておくと安心です。
サポート終了(EOS)に関する緊急の注意点
2026年10月13日(米国時間)は、複数のWindows製品にとってライフサイクル上の期限(サポート終了日)にあたります。該当する環境を利用している場合は、早急な対応が必要です。
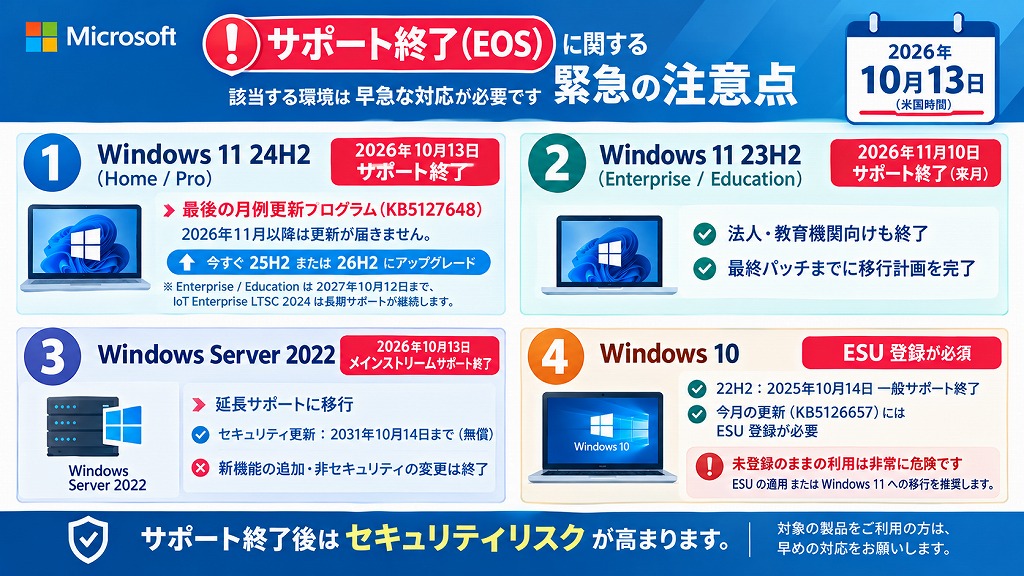
① Windows 11 バージョン 24H2(Home / Pro)のサポート終了
Windows 11 24H2のHomeエディションおよびProエディションは、今回の「KB5127648」が最後の月例セキュリティ更新プログラムとなります。
2026年11月以降はセキュリティパッチや品質更新が一切届かなくなるため、現在24H2(Home / Pro)を利用している方は、Windows Updateから「Windows 11 バージョン 25H2」または最新版の「バージョン 26H2(Windows 11 2026 Update)」へ速やかにアップグレードしてください。
(※なお、24H2のEnterprise / Educationエディションは2027年10月12日まで、IoT Enterprise LTSC 2024は長期サポートとして継続されます。)
② Windows 11 バージョン 23H2(Enterprise / Education)は「来月」終了
すでにHome / Proのサポートが終了しているバージョン 23H2ですが、法人・教育機関向けのEnterpriseおよびEducationエディションについても、来月(2026年11月10日)をもってサポート終了となります。1か月後の最終パッチまでに移行計画を完了させる必要があります。
③ Windows Server 2022 のメインストリームサポート終了
Windows Server 2022は、2026年10月13日をもってメインストリームサポートが終了し、「延長サポート」フェーズへ移行しました。セキュリティ更新プログラム(今月はKB5126655)は引き続き2031年10月14日まで無償で提供されますが、新機能の追加や非セキュリティの仕様変更リクエスト等は終了となります。
④ Windows 10 の利用には「ESU」登録が必須
Windows 10(バージョン 22H2)は2025年10月14日に一般サポートが終了しており、今月の「KB5126657」を受け取るには拡張セキュリティ更新プログラム(ESU)への登録が必要です。
また、Windows 10 Enterprise LTSB 2016も今月で通常サポートが終了しました。未登録のままWindows 10をインターネットに接続して使用し続けることは極めて危険なため、ESUの適用またはWindows 11への移行を強く推奨します。
まとめ:アップデート適用の手順と今後のスケジュール
2026年10月のWindows Updateは、1,413件という前例のない規模の脆弱性修正と、悪用確認済みゼロデイ(CVE-2026-96951)への対策、そして数々の実用的な新機能・不具合修正が詰まった非常に重要なアップデートです。
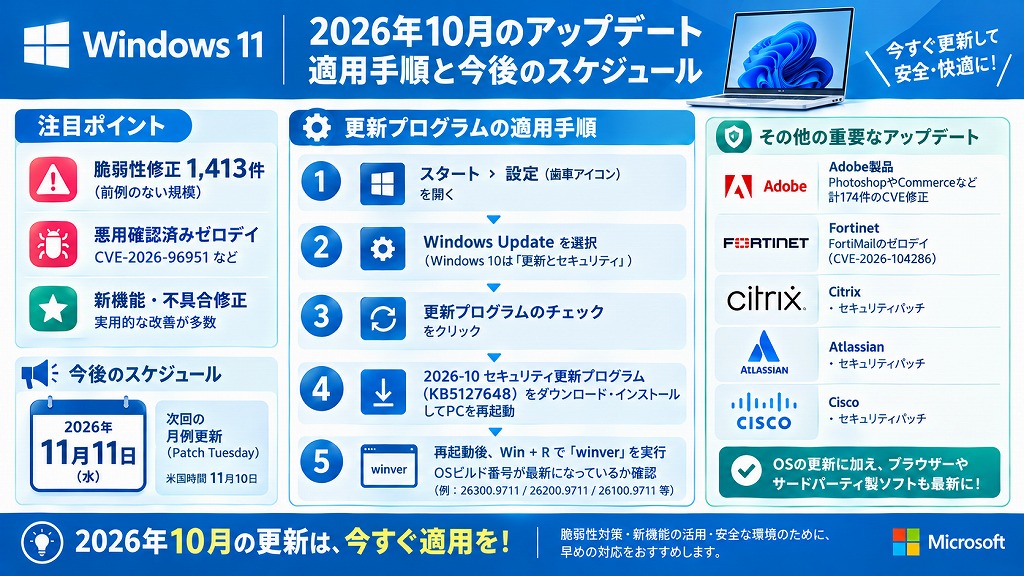
更新プログラムの適用手順
- 「スタート」ボタン > 「設定(歯車アイコン)」 を開く
- 「Windows Update」(Windows 10は「更新とセキュリティ」>「Windows Update」)を選択
- 「更新プログラムのチェック」 をクリック
2026-10 セキュリティ更新プログラム (KB5127648)(またはお使いのOSに対応するKB)が表示されたらダウンロード・インストールを実行し、PCを再起動する- 再起動後、
Win+Rキーを押して「winver」と入力・実行し、OSビルド番号が本記事の一覧表(例:26300.9711 / 26200.9711 / 26100.9711 等)に更新されているか確認する
なお、今月はMicrosoft製品以外にも、Adobe製品(PhotoshopやCommerceなど計174件のCVE修正)やFortinet(FortiMailのゼロデイCVE-2026-104286)、Citrix、Atlassian、Ciscoなど主要ベンダーから緊急性の高いセキュリティパッチが相次いで公開されています。OSの更新とあわせて、Webブラウザー(Edge / Chrome)や各種サードパーティ製ソフトウェアも最新の状態にアップデートしておきましょう。
次回の月例セキュリティ更新プログラム(Patch Tuesday)の配信日は、2026年11月11日(水)(米国時間11月10日)の予定です。